Araştırmanın gösterdiği boşluk
IBM'in Avrupa ve Orta Doğu'daki büyük işletmeler üzerine yayımladığı araştırmada, katılımcı yöneticilerin yüzde 80'i son bir yılda bir yapay zekâ olayının yönetim kuruluna veya üst yönetime ulaştığını söyledi. Buna karşılık yalnız yüzde 40'ı olay sonrasında yönetişim politikasında veya çerçevesinde değişiklik yapıldığını belirtti.
Araştırma; ajan hataları, veri açığa çıkması, yanlış otomatik kararlar ve güvenlik ihlallerini olay kapsamına alıyor. Veri, yapay zekânın artık yalnız teknoloji ekiplerinin değil, kurumsal risk ve liderlik gündeminin parçası olduğunu gösteriyor.
Otonomi artarken kontrol ölçekleniyor mu?
Katılımcıların yüzde 75'i 2027'ye kadar yapay zekâ ajanlarının kararlar üzerinde belirli bir özerklik kazanmasını bekliyor. Fakat yalnız yüzde 37'si mevcut yönetişim yapısının ajan kullanımındaki büyümeyle birlikte ölçeklenebilecek biçimde tasarlandığını söylüyor.
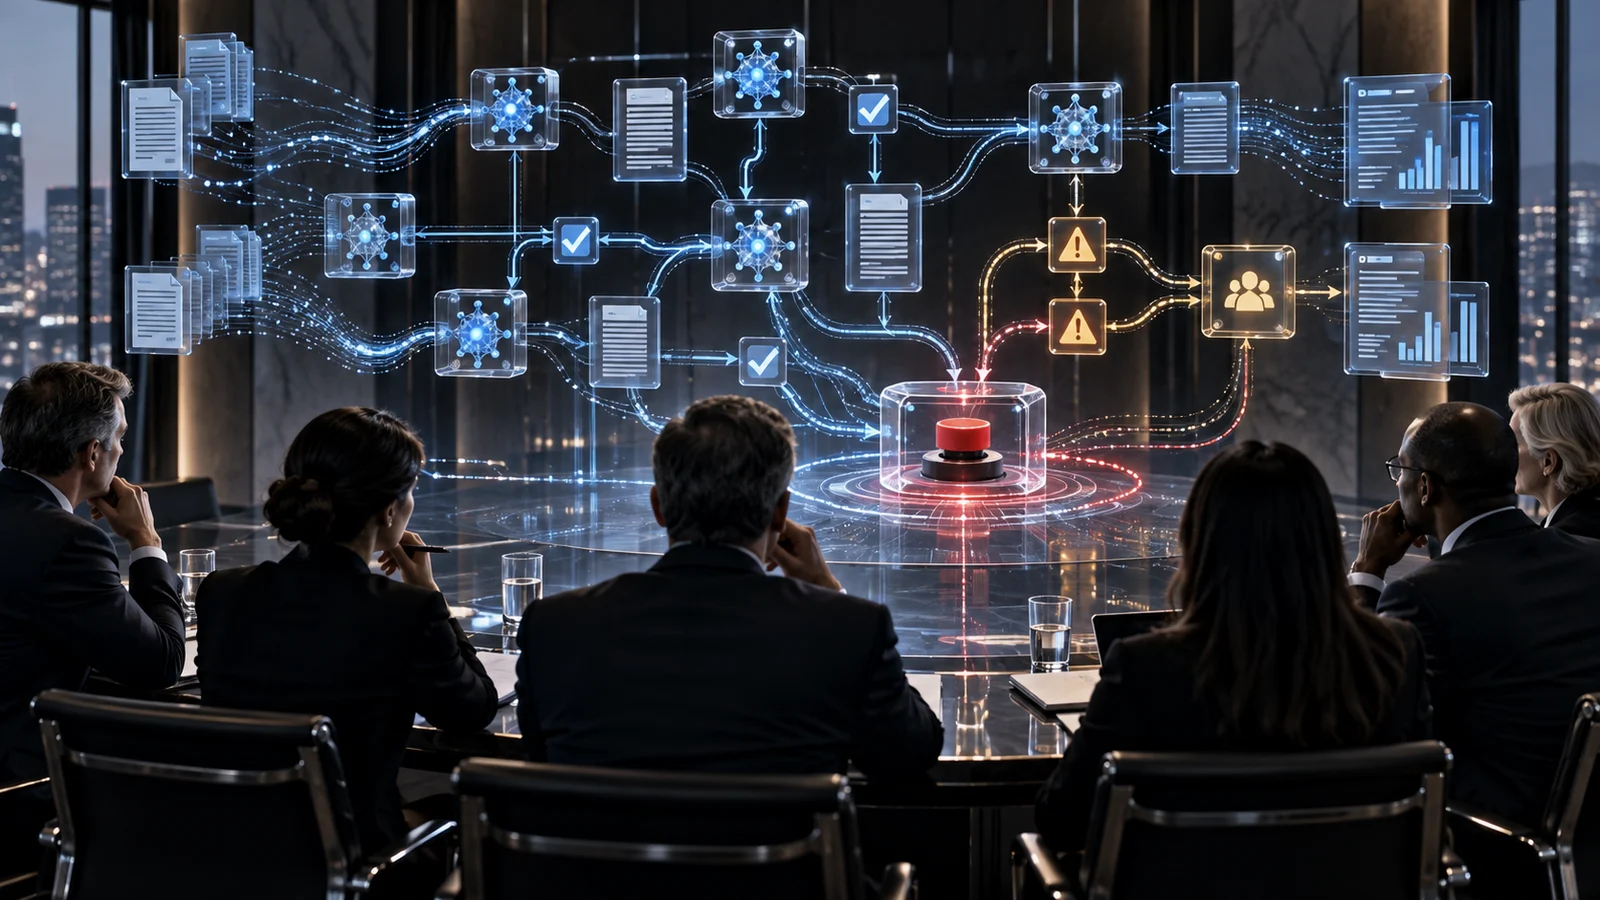
Sorumluluğun kâğıt üzerinde bir kurula atanması tek başına yeterli değil. Hangi kararların insan onayı gerektirdiği, hangi eşikte sistemin durdurulacağı ve olayın finansal etkisinin nasıl ölçüleceği operasyon düzeyinde tanımlanmalı.
Liderler bugün ne yapabilir?
Her yapay zekâ kullanım alanı için bir iş sahibi, teknik sahibi ve risk sahibi belirlenebilir. Kritik kararlar için insan eskalasyon eşiği, gerçek zamanlı kayıt ve acil durdurma yetkisi tasarımın parçası olmalı.
Araştırma bir teknoloji karşıtlığı çağrısı yapmıyor. Mesaj daha yalın: Kurumlar ajanlara daha fazla hareket alanı verirken sorumluluk ve kontrol sistemlerini aynı hızda büyütmezse verimlilik kazancı yeni bir operasyon riskine dönüşebilir.
/ YAYINLANAN YORUMLAR · 0
Henüz yayınlanmış yorum yok. İlk fikri siz paylaşın.